PHP2Shell: Yapay zekânın bulduğu PHP güvenlik açığı ve sunucunuzda yapmanız gerekenler
21 Ekim 2026'da yamalanan PHP2Shell açığı (CVSS 9,2) yapay zekâ ile bulundu. Güvenli PHP sürümleri, geçici önlemler ve Laravel, WordPress için adımlar.
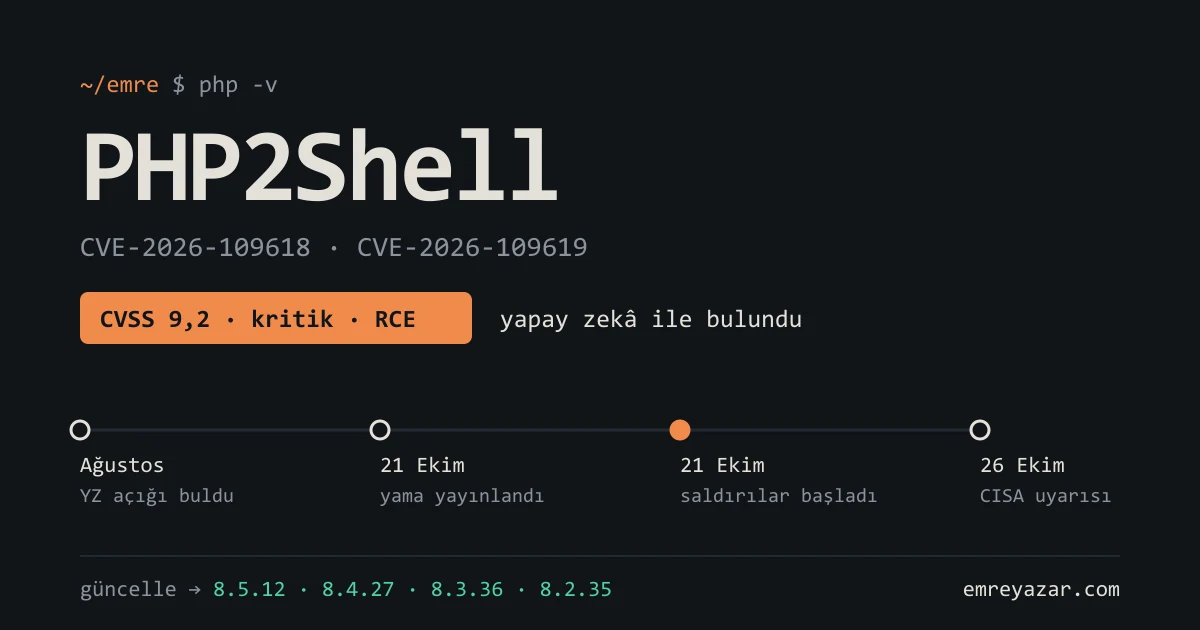
PHP2Shell, 21 Ekim 2026’da yamalanan, giriş yapmadan sunucuda kod çalıştırmaya izin veren iki kritik PHP güvenlik açığının (CVE-2026-109618 ve CVE-2026-109619, CVSS 9,2) ortak adı. Açıkları yapay zekâ araçlarıyla çalışan güvenlik ekipleri buldu. Duyurudan birkaç saat sonra da internet saldırı denemesiyle doldu.
İsim biraz gösterişli duruyor ama abartı yok. Saldırganın oturum açmasına, bir şifre bilmesine, hatta uygulamanızın tek satırının çalışmasına gerek kalmadan sunucunuzda kendi komutunu çalıştırabildiği bir durumdan söz ediyoruz. Fortune’un aktardığına göre PHP, internetteki sitelerin yaklaşık yüzde 70’inin arkasında çalışıyor.
Benim ürünlerimin üçü de, yani Masada, Ne Zaman ve Kısacık, PHP ve Laravel üzerinde. 21 Ekim’de duyuruyu gördüğümüz dakika kendi sunucularımızı yamaladık; nasıl yaptığımızı aşağıda ayrıca anlattım. İş bitince oturup haberleri satır satır okudum. Bu yazıda okuduklarımı bir yerde topladım: ne oldu, açığın içinde ne var, kendi sunucunuzda neye bakmanız gerekiyor. Bir de, bana kalırsa bu olayın asıl ilginç tarafını: açığı kimin, nasıl bulduğunu.
Kısaca PHP2Shell
- Ne: PHP’nin bellek yönetiminde iki açık. Saldırgan, giriş yapmadan sunucuda kod çalıştırabiliyor (RCE).
- Ne zaman: Açık Ağustos 2026’da bulundu; 21 Ekim 2026’da duyuruldu ve aynı gün yaması çıktı. 26 Ekim’de CISA, ikisini aktif saldırıda kullanılan açıklar listesine ekledi.
- Ne kadar ciddi: CVSS v4.0 puanı 9,2, yani “kritik”.
- Ne yapmalı: PHP’yi en az 8.5.12, 8.4.27, 8.3.36 ya da 8.2.35 sürümüne güncelleyin, sonra çalışan bütün PHP süreçlerini yeniden başlatın.
PHP2Shell açığında tarih tarih ne oldu?
Haberlerde tarihler birbirine karışıyor. Kaynaklardan toparlayabildiğim kadarıyla sıra şöyle:
- Ağustos 2026: Yapay zekâ ile güvenlik testi yapan Calif, OpenAI’ın programı kapsamında PHP’de ilk sorunu buldu. Wiz de aynı ay, bağımsız olarak, aynı açıklara ulaştı.
- Ağustos – Ekim: Bulanlar, PHP ekibi ve güvenlik şirketleri sessizce birlikte çalıştı. Yamalar hazırlandı, Linux dağıtımlarına ve hosting altyapılarına önceden verildi.
- 20 Ekim akşamı: Resmî duyurudan önce haber sızmaya başladı.
- 21 Ekim: PHP ekibi yamaları yayınladı. Cloudflare, haberin yayılmasından sonraki ilk 45 dakikada on binlerce saldırı denemesi gördü; iki saatte bu sayı yüz binlere, akşama milyonlara çıktı.
45 dakika. Bazı projelerde bir deploy’un CI’dan geçmesi bundan uzun sürüyor.
- 22 – 26 Ekim: Açığın nasıl kullanılacağını gösteren PoC kodları herkese açık hâle geldi. Rapid7’nin takibine göre 26 Ekim’de ABD’nin siber güvenlik kurumu CISA, iki açığı “bilinen ve aktif olarak istismar edilen açıklar” (KEV) listesine ekledi ve kamu kurumlarına 29 Ekim’e kadar süre verdi.
Ölçek de küçük değil. Palo Alto Networks, açığa karşı savunmasız olabilecek 22,6 milyon sunucu saydı. Al Jazeera’nın haberine göre Hollanda ve Finlandiya’da bazı kamu kurumları, güncelleme bitene kadar sitelerini kapattı.
Sorumlu ifşa ve sızıntı
Açığı bulanlar ilk gün bağırmadı. Ağustos’tan Ekim’e kadar PHP ekibi, Linux dağıtımları ve hosting firmalarıyla birlikte çalıştılar. Buna sorumlu ifşa (coordinated disclosure) deniyor. Amaç basit: Duyuru günü yama herkesin elinde hazır olsun, saldırgan ile savunan aynı anda başlasın.
Sızıntı bu dengeyi bozdu. AWS, duyurudan önceki günlerde bile bu açığı deneyen istekler gördüğünü söylüyor. Yani bazı saldırganlar yama çıkmadan yola çıkmıştı. Bence buradan çıkan ders şu: Yama günü yarışın başladığı gün sayılmamalı. O gün, büyük ihtimalle yarışın ortasına geldiğimiz gün.
Açığı yapay zekâ nasıl buldu?
Calif, OpenAI’ın “Patch the Planet” adlı programına çağrılmıştı. Bu programda yapay zekâ modelleriyle, çok kullanılan açık kaynak projelerde açık aranıyor. Calif, etkisi büyük olacağı için hedef olarak PHP’yi seçti ve ilk sorunu OpenAI’ın GPT-5.6 Sol modeliyle buldu. Haberi alan OpenAI konuyu kendisi de inceledi ve sorunun Calif’in sandığından daha ciddi olduğunu gördü.
Wiz ise aynı açıklara kendi yolundan geldi. Google’ın Gemini 4 Argon modelini, GPT-5.6 Sol’u ve kendi aracı Wiz Atlas’ı birlikte kullandı.
“Yapay zekâ kendi kendine açık buldu” demek eksik olur. Kaynaklardan anladığım kadarıyla modeller, insanlarla birlikte çalışan araçlar olarak kullanıldı. Bulguyu doğrulayan, ciddiyetini ölçen ve PHP ekibiyle yamayı hazırlayan yine insanlardı. Ama işin en yorucu kısmı, yani yirmi yıllık C kodunu sabırla okuyup şüpheli yerleri işaretlemek, makineye düştü.
Açığın yaşı da bunu gösteriyor. Laravel Forge’un duyurusuna göre etkilenen sürümler 2004’e kadar gidiyor. Yani PHP 5 günlerinden kalma bir hata, her yeni sürümle birlikte taşınmış. Kısıtlı bir hâli 2024’te görülmüş ama önemli bulunmamış.
Wiz bu olaya “yapay zekâ dönüm noktası” dedi. OpenAI’ın uyarısı da önemli: Açığı bulan yetenek, saldırganın o açıktan çalışan bir saldırı üretmesine de yardım edebiliyor.
CVE-2026-109618 ve CVE-2026-109619 teknik olarak ne?
İki açık da PHP’nin bellek yönetiminde. Aşağıdaki anlatım sadeleştirilmiş hâli; ayrıntı isteyenler için Rapid7’nin teknik analizi çok iyi.
CVE-2026-109618: bellek bitince yapılan temizlik
PHP bir isteği işlerken belleği biterse isteği yarıda bırakıyor. Bu sırada yarım hazırlanmış veriler kalabiliyor ve temizlik adımı bu bozuk verilere dokunuyor. Saldırgan, form ve dosya yükleme (multipart) isteklerini özel olarak hazırlayıp, ayarlı boyut sınırlarının içinde kalsa bile belleği tüketebiliyor.
Apache’nin mod_php kurulumunda bu, uygulamanın tek satırı çalışmadan önce olabiliyor. PHP-FPM’de gösterilen saldırı sırası işlemiyor, ama analiz FPM’nin de başka bir yoldan etkilenebileceğini söylüyor.
CVE-2026-109619: önceki istekten kalan bellek
PHP aynı FPM worker’ını istekten isteğe kullanır. Bunu, garsonun masayı silmeden yeni müşteriyi oturtması gibi düşünebilirsiniz. Bir istek ölümcül bir hatayla yarıda kesilirse, örneğin bellek bittiğinde ya da zaman aşımında, bazı iç kayıtlar temizlenmeden kalabiliyor. Aynı worker’a gelen sonraki istek, artık serbest bırakılmış belleğe uzanabiliyor. Teknik adı use-after-free.
Doğrulanmış iki saldırı yolu var. Biri, varsayılan olarak açık gelen “oturum yükleme ilerlemesi” (session.upload_progress) özelliği. Bu yol, uygulamanız session_start() hiç çağırmasa bile açık. Öbürü, PHP 8.5’te varsayılan açık gelen fatal_error_backtraces.
Hangi PHP kurulumları risk altında?
Kısa cevap: web isteği karşılayan hemen hepsi. Rapid7’nin listesinde PHP-FPM, Apache mod_php, php-cgi, FrankenPHP ve LiteSpeed var. Bir kafede müşteri masadaki QR menüyü okuttuğunda telefonun attığı isteği karşılayan şey de PHP. Açık tam o kapıdaydı: menüyü açabilen herkes, aynı kapıdan giriş yapmadan gelebiliyordu.
Sitem etkileniyor mu? Nasıl kontrol ederim?
Tablodaki sürümün altındaysanız, evet. Kontrol etmek birkaç dakika sürüyor.
Önce web isteklerini hangi PHP’nin karşıladığını bulun. Komut satırında php -v yazmak, terminaldeki PHP’yi gösterir; web’dekini göstermeyebilir. Asıl bakmanız gereken FPM:
ls /etc/php          # sunucudaki bütün PHP sürümleri, kullanılmayanlar dahil
php-fpm8.4 -v        # 8.4 yerine sizdeki sürüm
Çıkan sürümü bu tabloyla karşılaştırın:
| Sürüm | Güvenli olan en düşük sürüm |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
PHP 8.1 ve öncesi artık resmî güncelleme almıyor. Bu sürümler için düzeltmeler paket revizyonu olarak geldi, sürüm numarası değişmedi. Yani php -v aynı numarayı gösterse de paket güncellenmiş olabilir. Ubuntu’da paket revizyonunu şöyle görebilirsiniz; Forge’un duyurusunda her sürüm için beklenen revizyon numarası yazıyor:
dpkg -l 'php8.1*' | awk '/^ii/ {print $2, $3}'Bu sürümlerde kalan sitelerin, yamadan bağımsız olarak, desteklenen bir sürüme geçmesi gerekiyor.
WordPress ve paylaşımlı hosting kullananlar ne yapmalı?
Siteniz WordPress’teyse ve bir hosting firmasında duruyorsa, PHP’yi büyük ihtimalle siz güncelleyemezsiniz; bu iş hosting firmasının. Eklentilerinizi güncellemek de bu açığı kapatmaz, çünkü açık WordPress çalışmadan önceki katmanda.
Yapmanız gereken, firmaya sormak. Şu mesajı destek talebi olarak gönderebilirsiniz:
Sitemin çalıştığı sunucuda CVE-2026-109618 ve CVE-2026-109619 (PHP2Shell) için PHP yaması uygulandı mı? Hangi PHP sürümünü kullanıyorum?
Bir uyarı: Codeable’ın notuna göre bazı hosting altyapıları, örneğin birçok paylaşımlı hostingin kullandığı CloudLinux, yamayı mevcut sürümlerin içine uyguladı ve sürüm numarasını değiştirmedi. Yamalı bir site hâlâ 8.5.11 gibi bir numara gösterebiliyor. Panelinizde eski bir numara görmeniz, yamanın yapılmadığı anlamına gelmeyebilir. Bu yüzden numaraya bakıp karar vermek yerine firmaya sormak daha doğru.
Kontrol panelinizde PHP sürümü seçme ekranı varsa ve orada 8.1 ya da daha eskisini görüyorsanız, bu yamadan bağımsız olarak da bir uyarı işareti. 8.2 veya üstüne geçmeyi konuşun.
21 Ekim’de kendi sunucularımızda ne yaptık?
Duyuruyu görür görmez Masada, Ne Zaman ve Kısacık’ın çalıştığı sunuculara bağlandık ve PHP’yi yamalı sürüme yükselttik. Ardından sitelerin arkasında sürekli çalışan parçaları, örneğin anlık bildirimleri gönderen servisi, yeniden başlattık. Bu adım çok kolay unutuluyor: Güncellediğinizi sanırsınız, ama eski sürüm arkada sessizce çalışmaya devam eder.
En son yeni sürümün gerçekten devrede olduğunu kontrol ettik. Hepsi duyurudan dakikalar sonra bitmişti. Teknik adımları merak edenler için ayrıntı aşağıda.
Laravel ve Laravel Forge kullananlar için adımlar
Forge kullanıyorsanız en kolay kaçırılacak nokta bence şu: Forge’un otomatik güvenlik güncellemeleri PHP’ye dokunmuyor. Forge, PHP’yi ayrı bir paket kaynağından kuruyor; Ubuntu’nun otomatik güncellemeleri ise yalnız kendi kaynağından gelenleri uyguluyor. Her sunucuda, kurulu her PHP sürümünü, kullanmadıklarınız dahil, panelden ya da elle güncellemeniz gerekiyor.
İkinci nokta, uzun süre çalışan süreçler. Güncelleme PHP-FPM’i yeniden başlatıyor; ama queue worker’ları, Horizon, Octane ve Reverb gibi komut satırından başlamış süreçler, siz yeniden başlatana kadar eski PHP ile çalışmaya devam ediyor:
php artisan queue:restart
php artisan horizon:terminate
php artisan octane:reload
php artisan reverb:restart
Son olarak, güncellemenin gerçekten tuttuğunu görün. php -v yetmez, web isteklerini karşılayan süreci kontrol edin: php-fpm8.4 -v.
Hemen güncelleyemiyorsanız: geçici önlemler
PHP ekibinin önerdiği geçici önlemler var. Bunlar açığı kapatmıyor, yalnızca bilinen saldırı yollarını daraltıyor:
session.upload_progress.enabled=0ayarını sunucu düzeyinde yapın:php.ini’de ya da FPM havuz ayarında. Sonra worker’ları yeniden başlatın. Uygulama içindenini_set()ile yapmak geç kalıyor. Codeable’ın notuna göre WordPress bu özelliği kullanmıyor; kapatmak tipik bir WordPress sitesini etkilememeli.- PHP 8.5 kullanıyorsanız
fatal_error_backtraces=0yapın. - İstek boyutlarını sınırlayın. Uygulamanız dosya yüklemiyorsa çok parçalı (multipart) istekleri önünüzdeki sunucuda tamamen engelleyin.
display_errors kapalı diye ya da log’da tuhaf bir satır görmediniz diye rahatlamayın. Saldırı uygulamanız tek satır çalıştırmadan gerçekleşebiliyor, yani Laravel log’una hiçbir şey düşmeyebilir.
Yeni bir açık daha: CVE-2026-115560
23 Ekim’de PHP ekibi bir açık daha duyurdu: CVE-2026-115560. Bu açık standart dışı ayarlara bağlı. Bu yazıyı yazdığım gün, 27 Ekim’de, yaması henüz yok, yalnızca geçici bir önlemi var. Bu tür duyurular ilk olarak php.net’in haber sayfasına düşüyor.
Bir ürün sahibi olarak bende kalan
Açık 21 Ekim’de duyuruldu, aynı gün milyonlarca deneme vardı. Biz sunucularımızı duyuruyu gördüğümüz dakika güncelledik; geriye dönüp bakınca “bu akşam bakarız” deseydik, o birkaç saat saldırganlara fazlasıyla yetecekti.
Masada’yı bugün 10 işletme kullanıyor. Bu işletmelerin PHP’nin ne olduğunu bilmesi gerekmiyor; ama menülerinin çalıştığı sunucunun güncel olduğunu bilmeyi hak ediyorlar. Bence bir sunucuyu kaç dakikada güncelleyebildiğimiz, artık doğrudan onların sorunu. Hangi sunucuda hangi PHP sürümünün çalıştığını tek komutla görebilmek ve güncellemeyi dakikalar içinde yayabilmek, bir ürün özelliği kadar önemli.
İki küçük not daha. Desteği biten bir PHP sürümünde kalmanın bedeli büyüdü; yapay zekâ ile tarama yapan biri için böyle bir sunucu hazır hedef. Bir de, bu açığı iyi niyetli ekipler yapay zekâyı savunma için kullanarak buldu. Aynı araçları kendi kodumuzu yayına çıkmadan taramak için kullanmak, bana kalırsa, küçük ekipler için de ulaşılabilir bir şey oldu.
Bu yazıyı okurken aklınıza bir sunucunuz geldiyse, şimdi php-fpm -v yazın. İki dakika sürüyor.
Sık sorulan sorular
PHP2Shell nedir?
PHP2Shell, PHP’de 21 Ekim 2026’da yamalanan iki kritik güvenlik açığının (CVE-2026-109618 ve CVE-2026-109619) ortak adı. İkisi de saldırganın giriş yapmadan sunucuda kod çalıştırmasına izin veriyor; CVSS puanları 9,2.
Hangi PHP sürümleri güvenli?
PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 ve bunların üstü. PHP 8.1 ve öncesi için düzeltmeler paket revizyonu olarak geldi; bu sürümlerde sürüm numarası değişmez.
PHP 8.1 kullanıyorum, ne yapmalıyım?
Paket revizyonunun güncellendiğini kontrol edin, ama bunu geçici çözüm sayın. PHP 8.1 resmî desteğin dışında; desteklenen bir sürüme, en az 8.2’ye, geçmeniz gerekiyor.
Laravel Forge’un otomatik güncellemesi yeterli mi?
Hayır. Forge’un otomatik güvenlik güncellemeleri PHP’yi güncellemiyor. PHP’yi her sunucuda ayrıca güncellemeniz, sonra queue worker’larını, Horizon’u, Octane’i ve Reverb’ü yeniden başlatmanız gerekiyor.
Geçici önlemler açığı kapatır mı?
Hayır. session.upload_progress.enabled=0 ve fatal_error_backtraces=0 gibi ayarlar bilinen saldırı yollarını kapatıyor, açığın kendisini kapatmıyor. Tek tam çözüm güncellemek.
Açığı gerçekten yapay zekâ mı buldu?
Yapay zekâ araçları keşifte belirleyici rol oynadı: Calif, OpenAI’ın GPT-5.6 Sol modelini; Wiz ise Gemini 4 Argon, GPT-5.6 Sol ve kendi aracı Wiz Atlas’ı kullandı. Bulguları doğrulayan ve yamayı hazırlayan ise insanlardı.
Kaynaklar
- Rapid7: CVE-2026-109618 ve CVE-2026-109619 teknik analizi
- Fortune: AI helped discover the PHP vulnerability
- Laravel Forge: PHP security advisory
- Codeable: PHP Security Release on 21 October 2026
- NPR: AI found the flaw. Hackers found the leak
- Al Jazeera: World leaders warn of security flaws found in PHP
- PHP haber arşivi (resmî duyurular)